Kilde: Næringslivets Sikkerhetsråd
Hver uke registreres nye cyberangrep verden over. Selv om overskriftene ofte handler om store internasjonale selskaper, er utviklingen minst like relevant for små og mellomstore bedrifter (SMB-er).
De samme metodene som brukes mot store virksomheter, blir ofte tatt i bruk mot mindre bedrifter – nettopp fordi de ofte har færre ressurser til å oppdage og stoppe angrepene.
Den siste ukens trusselbilde viser ingen dramatiske nye angrepstyper. I stedet ser vi at de kriminelle blir stadig flinkere til å utnytte kjente svakheter i bedrifters IT-løsninger. Dette gjør forebyggende sikkerhetsarbeid viktigere enn noen gang.
Angriperne velger den enkleste veien inn
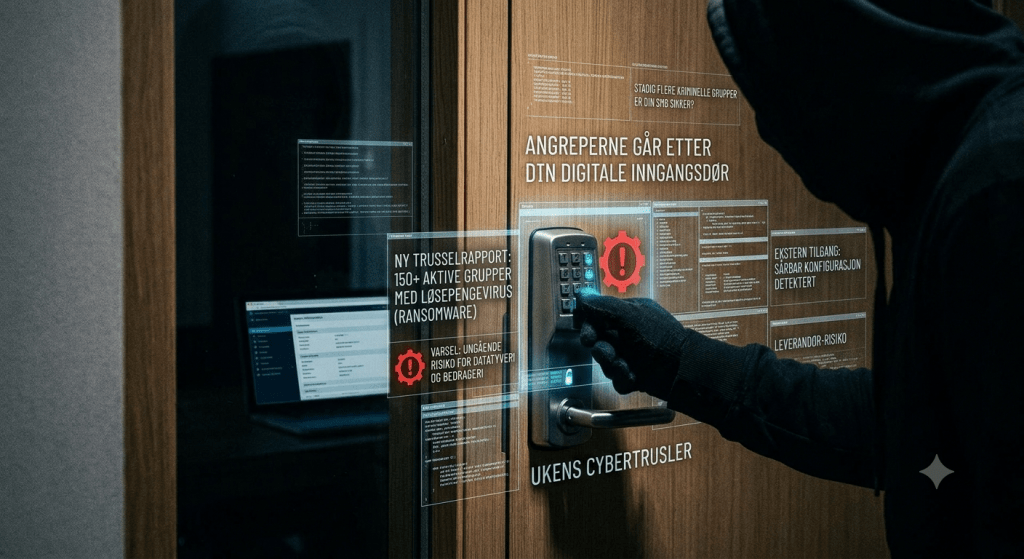
Tidligere var phishing-e-poster den vanligste inngangsporten for cyberkriminelle. Nå ser vi en tydelig endring. Flere av de største gruppene som står bak løsepengevirus forsøker i stedet å ta seg inn gjennom bedriftens digitale «inngangsdør» – løsninger som ansatte bruker for å koble seg til virksomhetens nettverk utenfra.
Dersom slike løsninger ikke er oppdatert eller riktig konfigurert, kan de gi uvedkommende tilgang til virksomhetens systemer uten at noen klikker på en mistenkelig e-post.
For en SMB betyr dette at det ikke lenger er nok å fokusere på opplæring av ansatte alene. Også de tekniske løsningene som gir ekstern tilgang må vedlikeholdes og overvåkes.
Stadig flere kriminelle grupper
En ny internasjonal rapport viser at det nå finnes rundt 150 aktive grupper som driver med løsepengevirus. Antallet øker fortsatt, men samtidig står noen få store grupper bak en stor del av angrepene.
Dette forteller oss to ting. For det første er cyberkriminalitet blitt en etablert industri. For det andre blir metodene stadig mer profesjonelle, og de deles raskt mellom ulike grupper.
Det betyr at nye angrep ofte bygger på erfaringer fra tidligere hendelser. Når én gruppe lykkes med en metode, kopieres den raskt av andre.
Data kan koste dyrt – lenge etter innbruddet
Flere internasjonale hendelser denne uken viser at konsekvensene av et datainnbrudd varer lenge etter at angriperne har fått tilgang.
Et amerikansk selskap som leverer programvare til tusenvis av sykehus og apotek har opplevd omfattende datatyveri. Hendelsen viser hvor sårbare mange virksomheter blir når én leverandør håndterer informasjon for en hel bransje.
Et annet eksempel kommer fra energiselskapet Ecopetrol, som ble utsatt for datatyveri og senere utpressing. Selv om virksomheten klarte å stoppe selve løsepengeviruset, forsøkte angriperne å presse selskapet ved å true med å publisere de stjålne opplysningene.
Et tredje eksempel viser at konsekvensene kan bli økonomiske lenge etter innbruddet. Amerikanske Upbound Group har opplyst at tidligere stjålne data senere ble brukt til bedrageri som kostet selskapet over 13 millioner dollar.
For SMB-er er dette en viktig påminnelse om at et datainnbrudd ikke nødvendigvis er over når systemene fungerer igjen. Informasjonen som er stjålet kan misbrukes i måneder eller år etterpå.
Ingen norske hendelser – men ingen grunn til å slappe av
Det er ikke rapportert om større norske cyberhendelser denne uken. Det er naturligvis positivt, men betyr ikke at risikoen er lav.
De fleste angrep skjer automatisk. Cyberkriminelle leter kontinuerlig etter virksomheter med kjente sikkerhetshull, uavhengig av størrelse eller land. En liten bedrift i Norge kan derfor bli valgt ut på samme måte som en stor internasjonal virksomhet.
Hva bør din bedrift gjøre?
Den gode nyheten er at de fleste angrep kan gjøres betydelig vanskeligere dersom virksomheten har gode grunnrutiner.
Det innebærer blant annet å installere sikkerhetsoppdateringer raskt, bruke Flerfaktorautentisering der det er mulig, ha gode sikkerhetskopier som testes jevnlig og følge med på sikkerhetsvarsler fra leverandørene av IT-løsningene dere bruker.
Like viktig er det å ha en plan for hva som skal skje dersom et angrep likevel lykkes. Hvor raskt en virksomhet oppdager og håndterer et innbrudd, avgjør ofte hvor store konsekvensene blir.
Konklusjon
Ukens trusselbilde viser at cyberkriminelle ikke nødvendigvis finner opp nye metoder – de blir stadig flinkere til å utnytte svakheter som allerede finnes. For små og mellomstore bedrifter handler derfor god sikkerhet først og fremst om å gjøre de grunnleggende tingene riktig. Regelmessige oppdateringer, gode sikkerhetsrutiner og aktiv oppfølging er fortsatt blant de mest effektive tiltakene for å redusere risikoen for kostbare datainnbrudd.