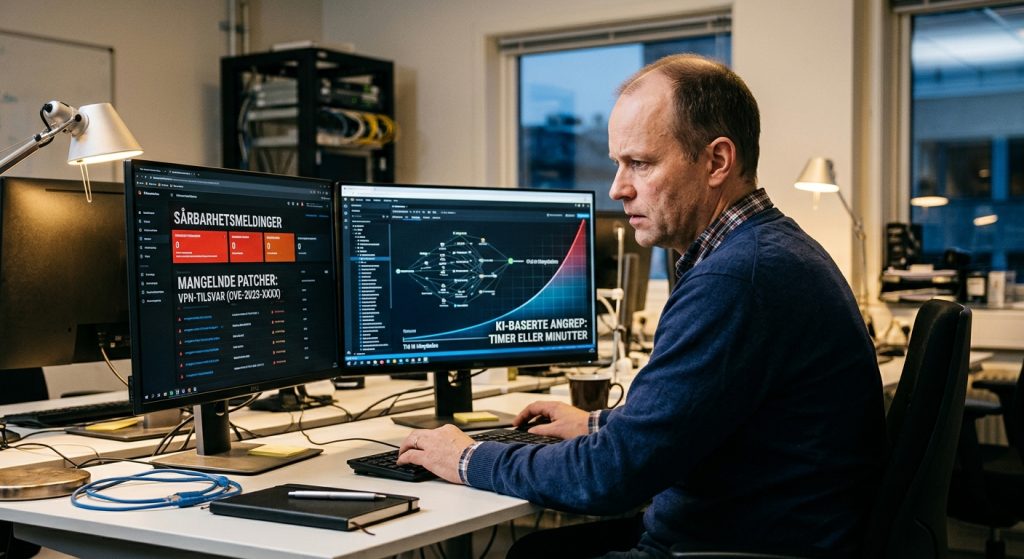
 Det pleide å ta uker, noen ganger måneder, fra en sårbarhet ble offentliggjort til noen faktisk utnyttet den. Den tiden ga bedrifter et pusterom til å teste og rulle ut oppdateringer i eget tempo. Det pusterommet er i ferd med å forsvinne.
Kunstig intelligens har endret regnestykket fullstendig. Angripere bruker nå KI-verktøy til å analysere programvarekode, finne svakheter og bygge fungerende angrepskode på rekordtid. Flere sikkerhetsmiljøer har den siste tiden pekt på at medianverdien for tid fra offentliggjøring til utnyttelse nå kan måles i timer snarere enn uker, og at en stadig større andel angrep skjer samme dag som sårbarheten blir kjent, eller til og med før den er offisielt publisert. Samtidig ser man eksempler på at hele angrepskjeder, fra første skanning til utpressingsprogramvare er utplassert, gjennomføres i løpet av under et døgn.
Dette kalles gjerne «patch-gapet»: avstanden mellom når en sårbarhet blir kjent og når organisasjonen faktisk har lukket den. Tradisjonelle rutiner med månedlige «patch-vinduer» på 15 eller 30 dager ble bygget for en verden der forsvarerne hadde tid på sin side. Den verdenen finnes ikke lenger.
Hvorfor dette rammer små og mellomstore bedrifter hardest
Store konsern har gjerne egne sikkerhetsteam som overvåker trusselbildet døgnet rundt. De fleste små og mellomstore bedrifter har ikke den luksusen. IT-ansvaret ligger ofte hos én person, eller hos en ekstern leverandør som håndterer mange kunder samtidig. Når oppdateringer må vente til neste ledige time, eller til noen «får tid», åpnes det et vindu som angripere med KI-verktøy er svært raske til å utnytte.
SMB-er er dessuten et attraktivt mål nettopp fordi de ofte oppfattes som en enklere vei inn, enten direkte eller som et mellomledd inn til større samarbeidspartnere i verdikjeden. En uoppdatert VPN-løsning, et gammelt CMS-system eller en forglemt server kan være alt som skal til.
Hvorfor regelmessige oppdateringer er den viktigste enkelttiltaket
Det finnes ingen enkel snarvei som fullstendig nøytraliserer et trusselbilde i rask endring, men regelmessig og disiplinert oppdatering av programvare, operativsystemer og nettverksutstyr er fortsatt det mest grunnleggende og mest effektive tiltaket en virksomhet kan gjøre. De aller fleste vellykkede angrep utnytter sårbarheter det allerede finnes en oppdatering for. Problemet er sjelden mangel på løsning, det er mangel på fart i utrullingen.
Noen konkrete grep for SMB-er:
- Automatiser det som kan automatiseres. Slå på automatiske oppdateringer for operativsystem, nettlesere og vanlige forretningsapplikasjoner der det er mulig, slik at kritiske rettelser ikke blir liggende og vente på manuell godkjenning.
- Prioriter etter risiko, ikke bare alvorlighetsgrad. En sårbarhet som er internettvendt og aktivt utnyttet bør alltid gå foran en teoretisk alvorlig svakhet som krever fysisk tilgang.
- Kartlegg alt som er koblet til nettet. Man kan ikke oppdatere det man ikke vet at man har. En enkel oversikt over enheter, programvare og tjenester er halve jobben.
- Sett en fast rutine, ikke en unntaksordning. Oppdateringer bør skje på en fast kadens, med tydelig ansvar for hvem som følger opp, uavhengig av om det er en intern ansatt eller en ekstern IT-partner.
- Ha en plan for de sårbarhetene som ikke kan lappes med en gang. Segmentering, brannmurregler og midlertidige kompenserende tiltak kan redusere risikoen mens man venter på en løsning.
Konklusjonen er enkel, gjennomføringen er den vanskelige delen
KI har ikke skapt behovet for oppdateringer, det behovet har alltid vært der. Det KI har gjort, er å fjerne marginene for å utsette dem. For små og mellomstore bedrifter handler ikke dette om å bygge et sikkerhetssenter på nivå med et storkonsern, det handler om å gjøre de grunnleggende tingene konsekvent: oppdater ofte, oppdater raskt, og vit hva som faktisk kjører i egne systemer. I et trusselbilde der angrepsvinduet kan lukkes på timer, er det nettopp disiplinen rundt det kjedelige, regelmessige oppdateringsarbeidet som avgjør om man blir stående igjen som mål eller ikke.
Kilde:
Basert på «The Patching Gap: How AI Is Outpacing Vulnerability Management» (TrendAI™ Channel Team)