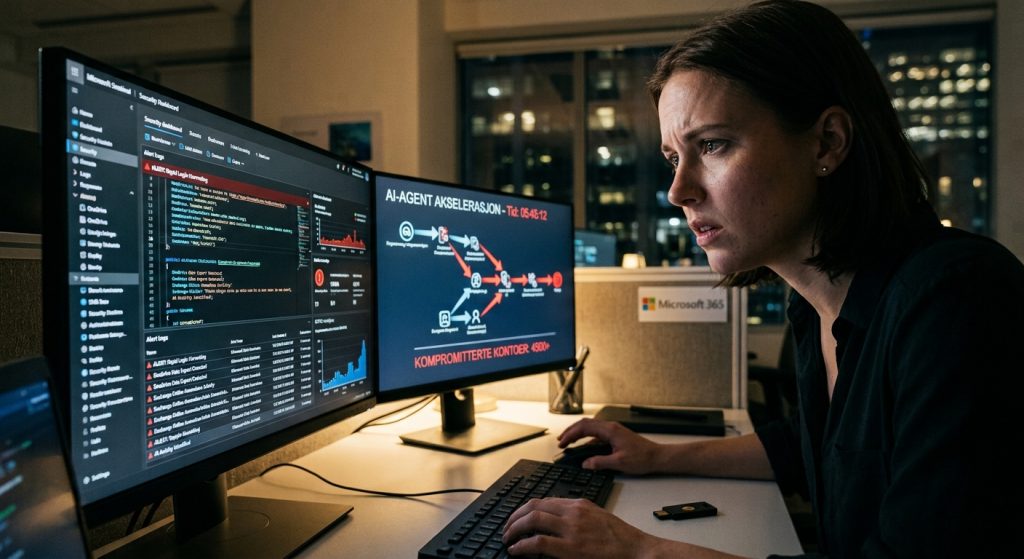
 En ny analyse fra Google Threat Intelligence Group (GTIG) og Mandiant viser at cyberkriminelle i økende grad bruker AI-agenter til å automatisere flere steg i et angrep. Det mest oppsiktsvekkende eksempelet er en hendelse fra andre kvartal 2026 der en finansielt motivert aktør brukte en AI-kodingsassistent til å planlegge, bygge og gjennomføre en storskala innsamling av innloggingsdata på under seks timer etter at tilgang til en skyplattform var etablert. Tusenvis av tredjepartskontoer ble kompromittert.
For små og mellomstore bedrifter (SMB-er) er dette en utvikling som bør tas på alvor. Selv om hendelsen ikke spesifikt involverte Microsoft 365, er metodene direkte relevante for virksomheter som benytter OneDrive, SharePoint Online, Exchange Online og Entra ID som sentrale plattformer for samarbeid og identitetsstyring.
Det er viktig å forstå hva funnene faktisk viser. Rapporten beskriver ikke et scenario der kunstig intelligens på egen hånd finner en sårbarhet og bryter seg inn i et system. Angriperen hadde allerede skaffet seg tilgang til offerets skymiljø. Deretter ble AI brukt til å automatisere oppgaver som sårbarhetsskanning, innsamling av innloggingsdata, feilsøking og IP-rotasjon.
Forskjellen er hastigheten. Oppgaver som tidligere kunne kreve flere dager med manuelt arbeid, kan nå utføres på timer. Dette reduserer tiden en virksomhet har til å oppdage og stanse et angrep før skade oppstår. GTIG fremhever nettopp at AI-agenter gjør det mulig å gjennomføre flere sammenhengende steg med svært begrenset menneskelig involvering.
I mange SMB-er fungerer Microsoft 365 som virksomhetens digitale nav. E-post, dokumenter, fildeling, Teams-samarbeid og identitetsstyring er samlet på én plattform. Dersom en angriper får tilgang til én konto, kan dette gi et verdifullt utgangspunkt for videre kartlegging og misbruk.
En AI-agent kan raskt identifisere hvilke brukere som har høyere privilegier, hvilke applikasjoner som er knyttet til miljøet, og hvilke data som er mest verdifulle. Den kan også analysere store mengder informasjon langt raskere enn et menneske og dermed effektivisere både datatyveri og videre kompromittering.
For virksomheter som bruker SharePoint og OneDrive kan dette innebære at angripere automatisk leter etter sensitiv informasjon som kontrakter, økonomiske dokumenter, kundeopplysninger, passord eller API-nøkler lagret i filer. Risikoen ligger ikke nødvendigvis i nye angrepsteknikker, men i at kjente teknikker kan utføres i et langt høyere tempo enn tidligere.
Funnene understreker at identitetssikkerhet blir stadig viktigere. Multifaktorautentisering bør være standard for alle brukere, og virksomheter bør vurdere phishing-resistente metoder som passkeys eller FIDO2-nøkler. Conditional Access-regler, overvåking av OAuth-applikasjoner og begrensning av antall globale administratorer er også viktige tiltak. I tillegg bør bedrifter etablere varsling for uvanlig filaktivitet i SharePoint og OneDrive.
Det mest bekymringsfulle ved utviklingen er ikke at AI har gjort hackere smartere, men at den har gjort dem raskere. Når tiden mellom innbrudd og datatyveri krymper fra dager til timer, må også SMB-er tenke mer proaktivt rundt overvåking, identitetsbeskyttelse og sikkerhetskontroller. For virksomheter som er avhengige av Microsoft 365, er dette en tydelig påminnelse om at fremtidens cyberangrep i økende grad kan skje i maskinhastighet.