Hva betyr det for SMB-er?
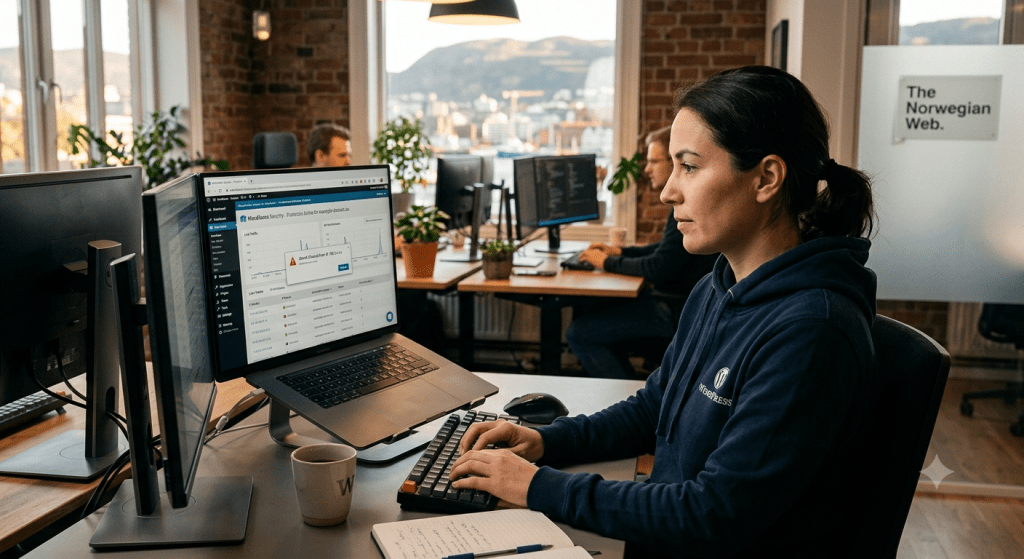 Mange små og mellomstore bedrifter bruker WordPress til nettsider, nettbutikker, kundeportaler og informasjonsløsninger. Derfor er det verdt å merke seg at det nylig ble oppdaget to alvorlige sikkerhetssvakheter i WordPress Core, altså selve grunnplattformen som WordPress bygger på. Begge sårbarhetene er bekreftet aktivt utnyttet og er inkludert i CISA sin liste over kjente sårbarheter som brukes av angripere i faktiske angrep.
Hvor alvorlig er dette?
De to sårbarhetene, CVE-2026-60137 og CVE-2026-63030, er hver for seg alvorlige. Det som gjør situasjonen ekstra kritisk er at de kan kombineres. Når de brukes sammen, kan en angriper potensielt få full kontroll over en sårbar WordPress-installasjon uten å måtte logge inn først.
For en SMB kan konsekvensene være betydelige:
- Nettsiden kan bli satt ut av drift.
- Innhold kan endres eller slettes.
- Skadelig programvare kan installeres.
- Kundedata kan komme på avveie.
- Nettstedet kan brukes som plattform for videre angrep mot kunder eller samarbeidspartnere.
Hvorfor bør SMB-er bry seg?
Mange mindre virksomheter ser på nettsiden som en markedsføringskanal, men i realiteten er den ofte en forretningskritisk del av virksomheten.
For en nettbutikk kan nedetid bety tapte inntekter. For en konsulentvirksomhet kan nettsiden være en viktig kanal for kundehenvendelser. For medlemsorganisasjoner og foreninger kan den inneholde sensitive brukerdata.
Cyberkriminelle går i dag sjelden etter spesifikke småbedrifter. I stedet leter de etter sårbare systemer som kan angripes automatisk. Dersom nettstedet ikke er oppdatert, kan det bli et mål uavhengig av virksomhetens størrelse. Den aktive utnyttelsen av disse WordPress-sårbarhetene viser nettopp hvor raskt angripere tar i bruk nye angrepsmuligheter.
Hva bør virksomheter gjøre?
Den gode nyheten er at problemet har en relativt enkel løsning: oppdatering.
WordPress har allerede publisert sikkerhetsoppdateringer som lukker sårbarhetene. Virksomheter som bruker berørte versjoner av WordPress bør derfor kontrollere at nettstedet er oppdatert til en korrigert versjon så raskt som mulig.
Samtidig er dette en god anledning til å gjennomgå noen grunnleggende sikkerhetstiltak:
- Sørg for at WordPress oppdateres regelmessig.
- Oppdater installerte temaer og plugins.
- Fjern utvidelser som ikke lenger brukes.
- Benytt Tofaktorautentisering på administratorkontoer.
- Ha fungerende sikkerhetskopier som testes jevnlig.
- Begrens antall brukere med administratorrettigheter.
En påminnelse om digital beredskap
Denne hendelsen illustrerer en viktig realitet for norske SMB-er: Cybersikkerhet handler ikke bare om brannmurer og avansert teknologi. Det handler også om grunnleggende vedlikehold.
Mange sikkerhetsbrudd skjer ikke fordi angriperne er spesielt sofistikerte, men fordi kjente sårbarheter ikke blir lukket i tide. Når en plattform som WordPress brukes av millioner av nettsteder verden over, blir nye sårbarheter raskt interessante for cyberkriminelle.
For SMB-er er derfor den viktigste lærdommen enkel: Sørg for at kritiske systemer oppdateres løpende. En rutinemessig oppdatering kan være forskjellen mellom normal drift og et kostbart sikkerhetsbrudd.