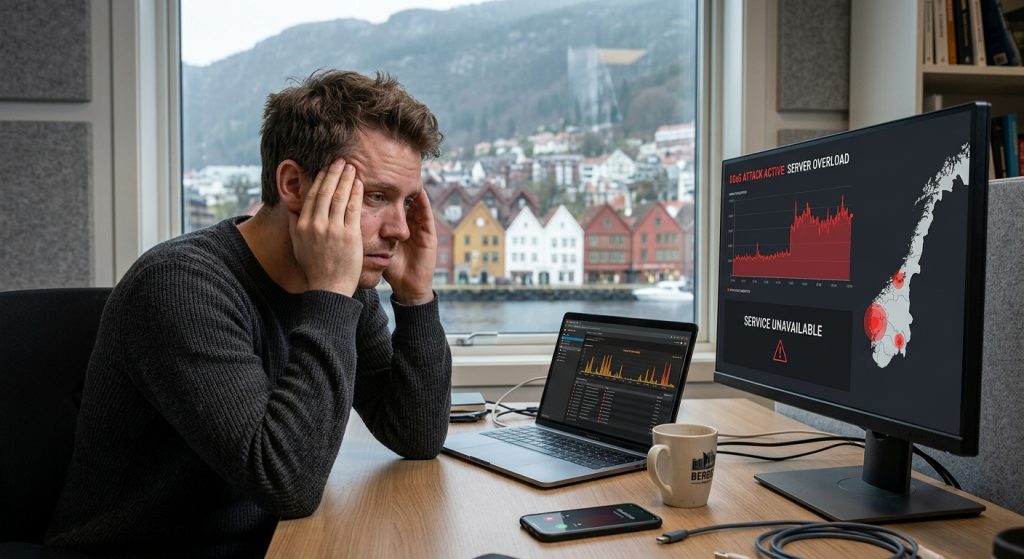
 For mange små og mellomstore bedrifter (SMB-er) handler cybersikkerhet først og fremst om å beskytte seg mot datatyveri og svindel. Men ikke alle angrep har som mål å stjele informasjon. Noen angripere ønsker rett og slett å gjøre virksomheten utilgjengelig for kunder, ansatte og samarbeidspartnere. Dette er kjernen i et DDoS-angrep.
Hva er et DDoS-angrep?
Et DDoS-angrep er et cyberangrep som har som mål å overbelaste en nettside, nettbutikk eller digital tjeneste slik at den slutter å fungere normalt. Angriperne sender enorme mengder trafikk mot målet samtidig. Resultatet er at legitime brukere ikke kommer inn, nettsiden blir treg, eller tjenesten blir helt utilgjengelig.
For en SMB kan konsekvensene være betydelige. Hvis en nettbutikk blir utilgjengelig i flere timer, kan salget stoppe opp. Dersom kunder ikke får tilgang til bestillingssystemer eller kundeserviceportaler, kan det føre til frustrasjon og tap av tillit. Selv relativt korte avbrudd kan få økonomiske konsekvenser.
Derfor er SMB-er attraktive mål
Mange tror at denne typen angrep kun rammer store selskaper, banker eller offentlige etater. Virkeligheten er at også mindre virksomheter kan være attraktive mål.
Angriperne vet at SMB-er ofte har færre ressurser til sikkerhetsarbeid enn større virksomheter. Samtidig er mange små bedrifter avhengige av at nettsider, bookingløsninger, nettbutikker eller kundesystemer fungerer hele tiden. Når slike tjenester går ned, merkes det raskt på både drift og omsetning.
I noen tilfeller brukes DDoS-angrep også som et pressmiddel. Angriperne kan kreve betaling for å stoppe angrepet eller bruke det som en avledning mens andre kriminelle aktiviteter pågår.
Ikke et datainnbrudd, men fortsatt alvorlig
Det er viktig å forstå at et DDoS-angrep normalt ikke handler om å bryte seg inn i systemene eller stjele data. Målet er å gjøre tjenester utilgjengelige ved å skape så mye trafikk at kapasiteten blir brukt opp.
Likevel kan konsekvensene bli alvorlige:
- Tapt omsetning
- Misfornøyde kunder
- Redusert produktivitet
- Omdømmeskade
- Økte kostnader knyttet til gjenoppretting og håndtering av hendelsen
For virksomheter som er avhengige av digitale tjenester, kan et lengre avbrudd få direkte innvirkning på bunnlinjen.
Hvordan kan bedrifter beskytte seg?
Den gode nyheten er at det finnes effektive tiltak som kan redusere risikoen betydelig.
Først og fremst bør virksomheten avklare hvilke digitale tjenester som er mest kritiske. Dersom nettsiden, nettbutikken eller kundeportalen er avgjørende for driften, bør man undersøke hvilke beskyttelsesmekanismer leverandøren tilbyr mot tjenestenektangrep. Mange moderne skyleverandører har i dag innebygde løsninger som kan filtrere bort store deler av skadelig trafikk før den når virksomheten.
Det er også viktig å overvåke tjenestene sine. Dersom unormal trafikk oppdages tidlig, kan tiltak iverksettes før situasjonen utvikler seg til et større problem.
Like viktig er en god beredskapsplan. Bedriften bør vite hvem som skal kontaktes dersom et angrep oppstår, hvilke leverandører som kan bistå, og hvordan kunder skal informeres dersom tjenestene blir påvirket.
En del av virksomhetens risikostyring
For SMB-er bør DDoS-angrep ikke lenger betraktes som et rent teknisk problem. Dette er en forretningsrisiko som kan påvirke både inntekter, kundetilfredshet og omdømme.
På samme måte som man sikrer lokaler mot innbrudd eller brann, bør man sikre digitale tjenester mot forstyrrelser. Mange bedrifter investerer betydelige beløp i markedsføring, kundeservice og digitale løsninger. Da er det også viktig å sørge for at kundene faktisk får tilgang til disse tjenestene når de trenger dem.
Den viktigste lærdommen
Et DDoS-angrep handler i bunn og grunn om å stenge kundene ute fra virksomheten. Selv om ingen data blir stjålet, kan konsekvensene være store dersom nettsider eller kritiske tjenester blir utilgjengelige.
For små og mellomstore bedrifter er derfor den viktigste lærdommen enkel: Sørg for at virksomheten vet hvordan den skal håndtere digitale avbrudd før de skjer. God planlegging, riktig leverandørvalg og en bevisst holdning til cybersikkerhet kan være forskjellen mellom et mindre driftsavbrudd og et alvorlig forretningsproblem.